

จาก Zero Trust สู่ Agentic Trust เมื่อ AI Agent กลายเป็น Attack Surface ใหม่ขององค์กร
AI กำลังเปลี่ยนจากเทคโนโลยีที่รอรับคำสั่งและสร้างคำตอบ ไปสู่ AI Agent ที่สามารถเข้าถึงข้อมูล เชื่อมต่อระบบ ตัดสินใจ และดำเนินการแทนมนุษย์ได้ด้วยตัวเอง ความสามารถของ AI ที่เพิ่มขึ้นนี้กำลังสร้างโอกาสใหม่ให้ธุรกิจ แต่ในอีกด้านหนึ่ง ทุกสิทธิ์ที่ AI ได้รับ ทุกระบบที่ AI เชื่อมต่อ และทุกการกระทำ ที่ AI สามารถดำเนินการได้ ก็กำลังกลายเป็นพื้นที่การโจมตีทางไซเบอร์รูปแบบใหม่ ที่องค์กรต้องเตรียมรับมือ
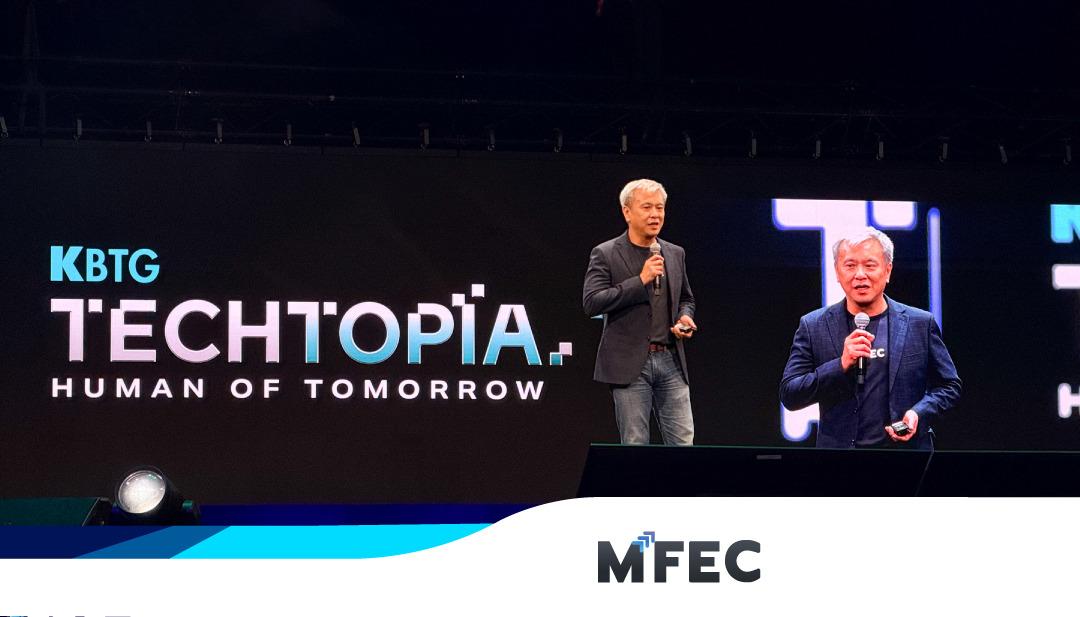
นี่คือหนึ่งในประเด็นสำคัญที่ คุณดำรงศักดิ์ รีตานนท์, Chief Infrastructure and Integration Officer (CIIO), MFEC นำเสนอภายในงาน KBTG Techtopia: Human of Tomorrow เพื่อชวนองค์กรกลับมามอง AI Security ในมุมที่กว้างกว่าการป้องกันตัว Model หรือ ความกังวลที่ข้อมูลจะรั่ว
เพราะในยุค Agentic AI คำถามสำคัญอาจไม่ใช่เพียง
“AI ของเราปลอดภัยหรือไม่?”
แต่คือ
“เรารู้หรือไม่ว่า AI กำลังเข้าถึงอะไร ใช้สิทธิ์ของใคร
เชื่อมต่อกับระบบใด และกำลังทำอะไรแทนเราอยู่?”
AI Agent เปลี่ยน สมการด้าน Cybersecurity ขององค์กร
ระบบ AI ในอดีตส่วนใหญ่อยู่ในรูปแบบ Human-to-AI Interaction มนุษย์ส่ง Prompt เข้าไป และ AI สร้าง Output กลับมา แต่ AI Agent กำลังเปลี่ยนสมการนี้อย่างมีนัยสำคัญ
Agent สามารถรับข้อมูลจากหลายแหล่ง เข้าถึง Enterprise Data เรียกใช้ API เชื่อมต่อ Application ผ่านเครื่องมืออย่าง Model Context Protocol (MCP) และดำเนิน Workflow ต่อเนื่องโดยที่มนุษย์ไม่จำเป็นต้องอนุมัติทุกขั้นตอน นั่นหมายความว่า Security ไม่สามารถมองเฉพาะ Input และ Output ของ Model ได้อีกต่อไป องค์กรต้องมองให้ครบทั้ง AI Stack ตั้งแต่ Identity, Data, Model, Application, Infrastructure, Network ไปจนถึง External Connection และพฤติกรรมของ Agent เพราะยิ่ง AI มีความสามารถในการลงมือทำมากขึ้น ความเสียหายจากการได้รับสิทธิ์หรือคำสั่งที่ผิดก็สามารถเกิดขึ้นได้เร็วขึ้นตามไปด้วย
Lethal Trifecta : เมื่อ 3 Capability ของ AI กลายเป็นความเสี่ยงพร้อมกัน
หนึ่งในสถานการณ์ที่องค์กรควรจับตามองคือสิ่งที่เรียกว่า Lethal Trifecta ซึ่งเกิดขึ้นเมื่อ AI Agent มีองค์ประกอบสำคัญ 3 อย่างพร้อมกัน
- Untrusted Input: AI สามารถรับข้อมูลหรือคำสั่งจากแหล่งที่องค์กรไม่สามารถเชื่อถือได้ทั้งหมด
- Private Data: Agent ได้รับสิทธิ์เข้าถึงข้อมูลสำคัญหรือข้อมูลภายในองค์กร
- Outbound Connection: Agent สามารถเชื่อมต่อหรือส่งข้อมูลออกไปยังระบบภายนอกได้
แต่ละองค์ประกอบอาจมีเหตุผลทางธุรกิจที่ถูกต้องเมื่อพิจารณาแยกกัน ปัญหาเกิดขึ้นเมื่อทั้งสามมารวมอยู่ใน Workflow เดียว เพราะหาก Untrusted Input สามารถเปลี่ยนพฤติกรรมของ Agent ได้ Agent ตัวเดียวกันนั้นก็มีทั้งข้อมูลที่มีมูลค่าและช่องทางในการนำข้อมูลออกจากองค์กร นี่ทำให้การออกแบบ AI Security ต้องคิดตั้งแต่ระดับ Architecture ไม่ใช่รอป้องกันเฉพาะตอนเกิด Incident
Indirect Prompt Injection: เมื่อคำสั่งโจมตีไม่ได้มาจากผู้ใช้
อีกหนึ่งความเสี่ยงสำคัญในการทำงานร่วมกันของ AI คือ Indirect Prompt Injection ต่างจาก Prompt Injection ทั่วไปที่ผู้โจมตีป้อนคำสั่งให้ AI โดยตรง การโจมตีลักษณะนี้สามารถซ่อนคำสั่งไว้ในสิ่งที่ AI ถูกสั่งให้เข้าไปอ่าน เช่นEmail, Website, Document หรือ PDF
ลองนึกภาพว่า AI ถูกสั่งให้เปิดเอกสารและสรุปข้อมูลให้ผู้ใช้ สำหรับมนุษย์เอกสารนั้นอาจดูเป็นเพียงข้อมูลปกติ แต่ภายในอาจมีชุดคำสั่งที่ถูกออกแบบให้ AI อ่านและปฏิบัติตาม เช่น ให้เพิกเฉยต่อคำสั่งเดิม เรียกใช้ Tool บางอย่าง หรือส่งข้อมูลไปยังปลายทางอื่น ประเด็นสำคัญคือ Model ทำงานตามที่ได้รับมาจาก Prompt แต่คำสั่งนั้น มีพฤติกรรมที่เป็นภัยคุกคามกับองค์กร
AI กำลังทำสิ่งที่มันถูกออกแบบมาให้ทำ นั่นคืออ่าน Context และปฏิบัติตามชุดคำสั่ง ดังนั้นปัญหาที่แท้จริงจึงอยู่ที่ Trust Boundary ของระบบ ว่าองค์กรสามารถแยกได้หรือไม่ว่า Information ใดคือข้อมูล และ Information ใดกำลังพยายามกลายเป็นคำสั่งให้ Agent
Shadow AI: AI Governance ต้องตามให้ทันการใช้งานจริง
ความเสี่ยงไม่ได้เกิดจาก AI ที่องค์กรพัฒนาขึ้นเองเท่านั้น เมื่อพนักงานสามารถเข้าถึง Generative AI และ AI Service จำนวนมากได้ด้วยตัวเอง องค์กรกำลังเผชิญกับอีกหนึ่งโจทย์สำคัญคือ Shadow AI ตั้งแต่การนำ Source Code ไปให้ AI ช่วยตรวจสอบ นำข้อมูลทางการเงินไปวิเคราะห์ อัปโหลดเอกสารการประชุมให้ช่วยสรุป ไปจนถึงการใช้บริการ AI หรือ Model ภายนอกโดยที่ทีม IT และ Security ไม่ได้รับรู้โจทย์จึงไม่ใช่เพียงการอนุญาตหรือห้ามใช้ AI แต่คือองค์กรสามารถสร้าง Visibility และ Governance ให้เห็นได้หรือไม่ว่า ใครกำลังใช้ AI อะไร > กับข้อมูลประเภทไหน > ผ่าน Service ใด > และข้อมูลกำลังเดินทางไปที่ใด เพราะหากองค์กรไม่สามารถมองเห็น AI Usage ได้ ก็ยากที่จะควบคุมความเสี่ยงที่ตามมา
MCP ทำให้ AI ทำงานได้มากขึ้น และทำให้ Trust Boundary กว้างขึ้นด้วย
การเกิดขึ้นของ Model Context Protocol (MCP) ทำให้ AI สามารถเชื่อมต่อกับ Tool, Data Source และ Application ต่าง ๆ ได้ง่ายขึ้น และเป็นองค์ประกอบสำคัญของการพัฒนา Agentic AI แต่ Capability ที่เพิ่มขึ้นก็มาพร้อม Security Question ใหม่
เมื่อ Agent สามารถเชื่อมต่อกับ MCP Server หรือ External Tool ได้ องค์กรต้องรู้ว่า Server นั้นเชื่อถือได้เพียงใด มีสิทธิ์เข้าถึงอะไร และ Tool ที่ Agent เรียกใช้นั้นสามารถทำ Action อะไรได้บ้าง เพราะในโลก Agentic AI การโจมตีอาจไม่ได้หยุดอยู่ที่การทำให้ AI “ตอบผิด” แต่สามารถพัฒนาไปสู่การทำให้ AI “ทำผิด” และเมื่อ Agent สามารถดำเนินการด้วย Machine Speed ผลกระทบก็สามารถขยายตัวได้เร็วกว่าระบบที่มีมนุษย์เป็นผู้ดำเนินการเอง
จาก Zero Trust สู่ Agentic Trust
แนวคิด Zero Trust : Never Trust, Always Verify ยังคงเป็น Foundation สำคัญของ Cybersecurity
แต่เมื่อ AI Agent เริ่มเข้ามาทำงานแทนมนุษย์ องค์กรจำเป็นต้องเพิ่มอีก Layer ของ Trust เข้าไป ลองพิจารณากรณีที่พนักงานอนุญาตให้ AI Agent ทำงานแทนตนเอง หาก Agent ใช้ Credential หรือ Identity เดียวกับเจ้าของบัญชี ระบบปลายทางอาจมองเห็นเพียงว่า ผู้ใช้คนนี้กำลังดำเนินการ โดยไม่สามารถแยกได้ว่า Action นั้นเกิดจากมนุษย์หรือ AI นี่คือเหตุผลที่ Agentic Trust จะมีบทบาทมากขึ้น องค์กรต้องสามารถสร้าง Non-human Identity เพื่อแยก Agent ออกจาก Human Identity อย่างชัดเจน กำหนด Just-in-Time Privileges ให้ Agent ได้รับเฉพาะสิทธิ์ที่จำเป็นในช่วงเวลาที่จำเป็น และสร้าง Behavioral Observability เพื่อตรวจจับว่า Agent กำลังทำงานตามพฤติกรรมที่ควรจะเป็นหรือไม่
กล่าวอีกแบบคือ
Zero Trust ถามว่า “คุณคือใคร และมีสิทธิ์ทำสิ่งนี้หรือไม่?” Agentic Trust ต้องถามต่อว่า “คุณคือ Agent ตัวไหน ได้รับมอบหมายให้ทำอะไร และพฤติกรรมที่กำลังเกิดขึ้นยังอยู่ในขอบเขตนั้นหรือไม่?”
จาก Human-in-the-Loop สู่ Human-on-the-Loop
อีกโจทย์หนึ่งคือ หากทุก Action ของ AI ต้องรอให้มนุษย์กดอนุมัติ ประโยชน์ของ Agentic AI ในด้าน Automation และ Speed ก็จะลดลงอย่างมาก องค์กรจึงต้องหาสมดุลใหม่ระหว่าง Autonomy กับ Control
หนึ่งในแนวทางคือการขยับจาก Human-in-the-Loop ไปสู่ Human-on-the-Loop แทนที่มนุษย์จะต้องอนุมัติทุก Action ระบบสามารถปล่อยให้ Agent ทำงานภายใต้ Policy และ Permission ที่กำหนด พร้อมสร้าง Observability เพื่อตรวจสอบพฤติกรรมอย่างต่อเนื่อง เมื่อพบ Anomaly, Policy Violation หรือพฤติกรรมที่เกินขอบเขต ระบบจึงค่อย Alert, Restrict หรือ Stop Agent และนำมนุษย์กลับเข้ามาตัดสินใจ เป้าหมายจึงไม่ใช่การลด Human Control แต่คือการออกแบบ Control ที่สามารถทำงานได้ทันกับความเร็วของ AI
AI Security ต้องถูกสร้างเป็น Foundation ไม่ใช่สิ่งที่เติมเข้ามาทีหลัง
องค์กรที่กำลังเดินหน้า Enterprise AI ไม่จำเป็นต้องสร้าง Security Framework ใหม่ทั้งหมดจากศูนย์ ปัจจุบันมีแนวทางอย่าง OWASP สำหรับความเสี่ยงของ LLM และ Generative AI, MITRE ATLAS, NIST AI Risk Management Framework และ ISO/IEC 42001 ที่สามารถนำมาใช้เป็น Reference ในการวาง AI Governance และ Security Architecture ได้
ในระดับ Technology Architecture องค์กรยังต้องพิจารณาหลายองค์ประกอบร่วมกัน ตั้งแต่ AI Gateway และ Guardrails สำหรับตรวจสอบ Input และ Output, Agent Sandboxing เพื่อจำกัดขอบเขตการทำงาน, Identity & Access Control สำหรับ Non-human Identity ไปจนถึง Network Policy และการควบคุมการเชื่อมต่อกับ MCP และ External Services
และเมื่อมองในระยะยาว Security Foundation ยังต้องเตรียมพร้อมต่อ Technology Shift อื่นที่กำลังตามมา เช่น Post-Quantum Cryptography (PQC) ซึ่งจะส่งผลต่อวิธีที่องค์กรปกป้องข้อมูลและ Cryptographic Infrastructure ในอนาคต
ทั้งหมดนี้สะท้อนว่า AI Security ไม่ได้เป็นเพียงเรื่องของการ Secure AI Model แต่คือการ Secure the AI Stack ตั้งแต่ Infrastructure, Data, Identity, Connection ไปจนถึง Behavior ของ AI
Secure the AI Stack before Scaling the AI
Enterprise AI กำลังเดินเข้าสู่ช่วงที่สำคัญ
จาก AI ที่ช่วยคิด → AI ที่ช่วยตัดสินใจ → AI ที่สามารถลงมือทำ
ยิ่งองค์กรให้ AI มี Autonomy มากขึ้น Security ก็ยิ่งต้องมีทั้ง Visibility, Identity, Governance และ Control ที่ละเอียดขึ้นตามไปด้วย
สิ่งที่องค์กรต้องเตรียมจึงไม่ใช่เพียง AI Model ที่ฉลาดขึ้น แต่คือ Technology Foundation ที่พร้อมรองรับ AI อย่างปลอดภัยตั้งแต่ Infrastructure และ Data ไปจนถึง Identity, Agent และทุก Connection ที่ AI สามารถเข้าถึง
เพราะเป้าหมายของ AI Security ในอนาคตไม่ควรเป็นการจำกัดความสามารถของ AI แต่คือการสร้าง Trusted Foundation ที่ทำให้องค์กรสามารถเปิดให้ AI ทำงานได้มากขึ้น โดยยังรู้ว่า AI กำลังทำอะไร ทำในนามของใคร และอยู่ภายใต้ขอบเขตที่องค์กรควบคุมได้
นี่คือโจทย์สำคัญของการเปลี่ยนจาก Zero Trust สู่ Agentic Trust และเป็นหนึ่งใน Technology Foundation ที่องค์กรต้องสร้างให้พร้อม หากต้องการ Scale AI จาก Experiment ไปสู่การใช้งานจริงในระดับ Enterprise
เมื่อ AI พร้อมจะทำงานมากขึ้น Security ก็ต้องพร้อมจะ Trust อย่างมีเงื่อนไข Verify ได้ และ Control ได้ในทุก Action